Ночью пришло письмо от хостинг-провайдера: на старой площадке сайта tabson.ru нашли вредоносные файлы, а без ответа услугу обещали приостановить. К вечеру мы всё проверили, почистили и выяснили, что реальной угрозы посетителям не было.
Что нашли и что сделали
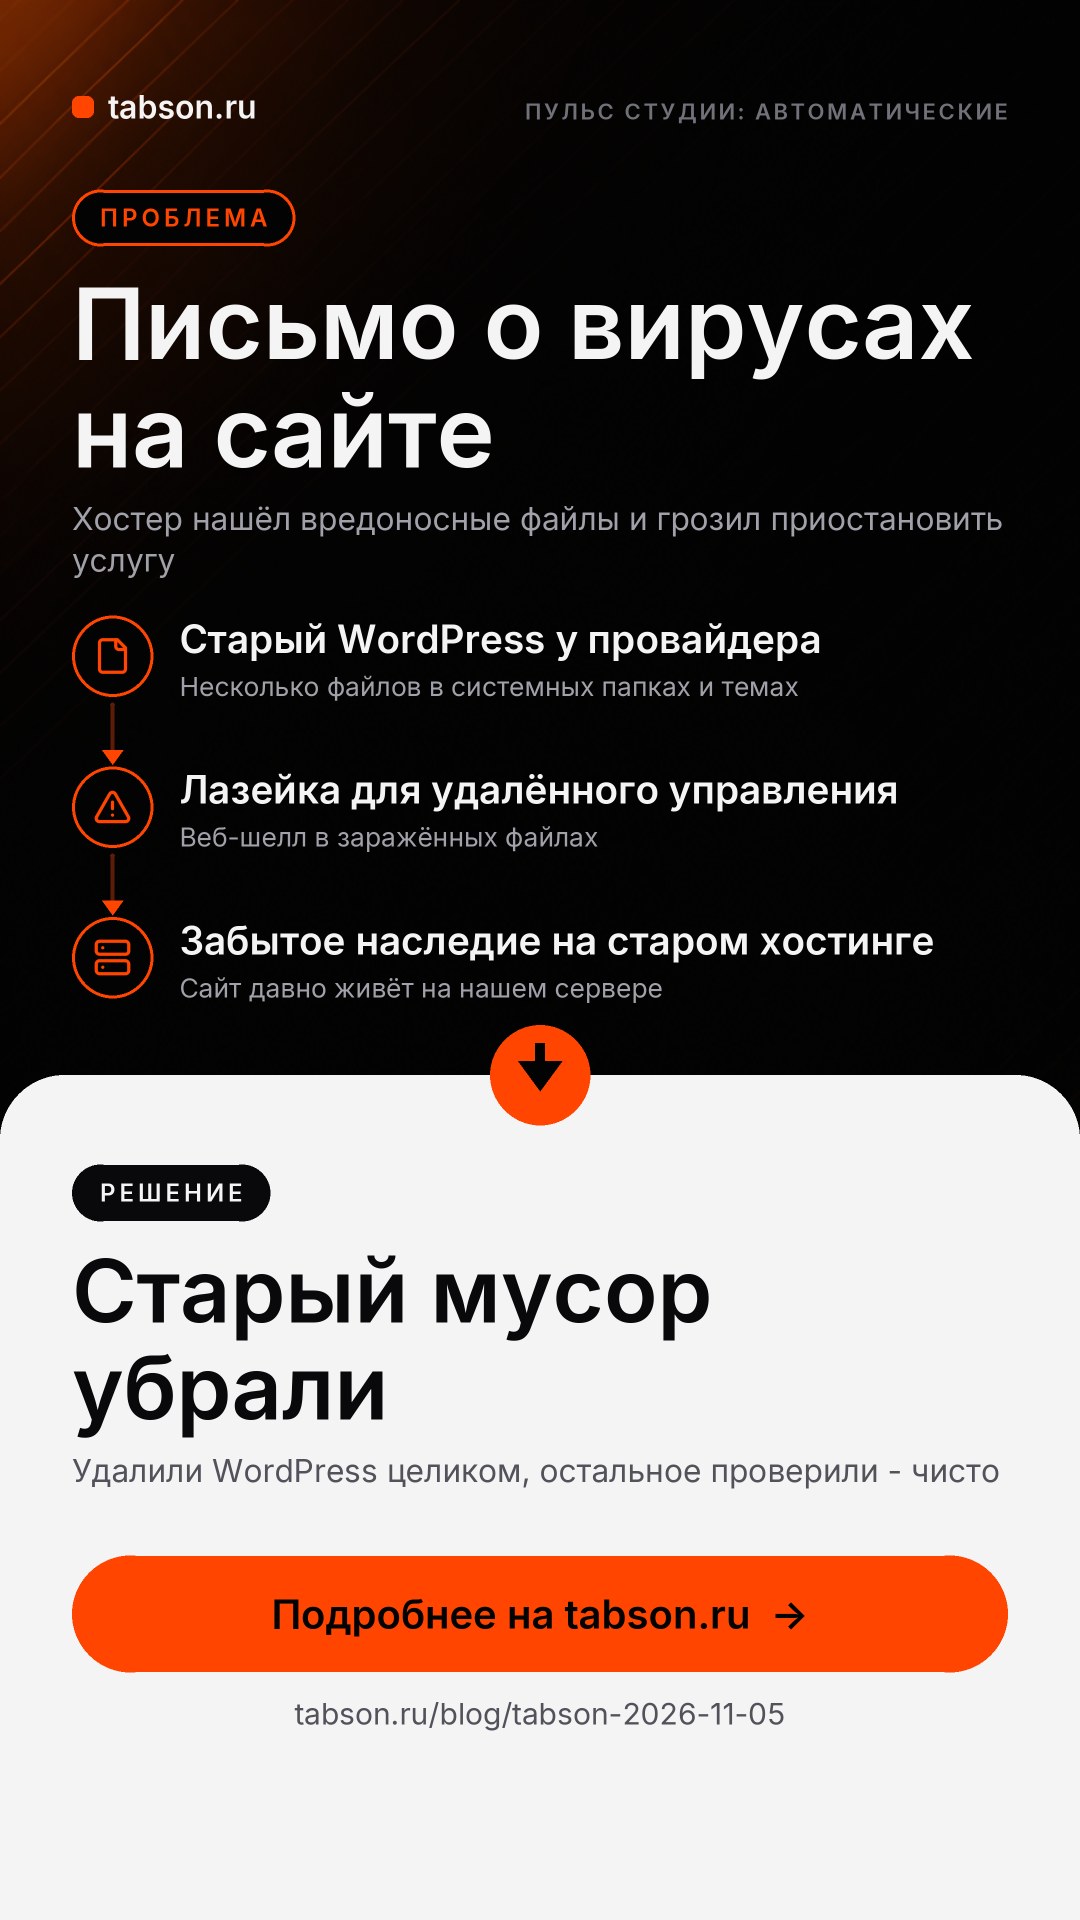
Заражение сидело в старой установке WordPress на стороне провайдера: несколько файлов в системных папках, один из них - так называемый веб-шелл, то есть лазейка для удалённого управления, плюс копии в темах оформления. Мы удалили этот WordPress целиком. Остальные файлы сайта и наш собственный сервер проверили: там чисто.
Почему посетители не пострадали
Сайт давно работает на нашем сервере. У провайдера остался только прокси, а старый WordPress там не запускался. Данные посетителей вирус не затрагивал, и сам сайт заражённым кодом не отдавался.
Для владельца бизнеса это важный урок: забытое наследие на старом хостинге - тоже риск, даже если сайт давно живёт в другом месте. Такие хвосты лучше вычищать, а не хранить на всякий случай.
Откуда взялись ошибки 502
Параллельно мы разобрались с ошибкой 502, из-за которой сайт временами не открывался. Причина оказалась на стороне хостера: на его сервере периодически падает Apache, и все сайты аккаунта получают отказ в соединении. Мы зафиксировали окна сбоев за 5 ноября:
- с 06:27 до 06:31;
- с 07:06 до 07:33;
- с 09:02 до 09:05.
Что дальше
Теперь у нас на руках точное расписание сбоев, с которым можно предметно говорить с провайдером. Если сбои продолжатся, логичный шаг - убрать зависимость от этой площадки совсем, ведь основная часть сайта и так работает на нашем сервере.
Тревожное письмо оказалось сигналом убрать старый мусор, а не бедой, и сайт от этого стал чище и понятнее в обслуживании.